ในโครงสร้างพื้นฐานด้านเทคโนโลยีสารสนเทศระดับองค์กร ภาษา PHP คือหนึ่งในเทคโนโลยีหลักที่ขับเคลื่อนเว็บแอปพลิเคชัน พอร์ทัลบริการ และระบบจัดการเนื้อหา (Content Management Systems) จำนวนมหาศาล ทว่าเมื่อวันที่ 21 ตุลาคม 2026 ทางชุมชนผู้พัฒนา PHP ได้ประกาศเปิดเผยช่องโหว่ด้านความปลอดภัยระดับวิกฤต (Critical Vulnerability) จำนวน 2 รายการ ซึ่งถูกขนานนามในวงการความมั่นคงปลอดภัยไซเบอร์ว่า PHP2Shell
ช่องโหว่นี้มีความร้ายแรงในระดับที่เปิดโอกาสให้ผู้ไม่ประสงค์ดีสามารถโจมตีจากระยะไกล (Remote Code Execution — RCE) เพื่อเข้าควบคุมและสั่งประมวลผลคำสั่งอันตรายบนเว็บเซิร์ฟเวอร์ได้โดยไม่ต้องผ่านการยืนยันตัวตนใด ๆ (Without Authentication) ด้วยระดับสิทธิ์ของโพรเซสเว็บเซิร์ฟเวอร์ ความท้าทายเร่งด่วนของฝ่ายไอทีและฝ่ายความมั่นคงปลอดภัย (SecOps) ในปัจจุบัน จึงไม่ใช่เพียงแค่การดาวน์โหลดแพตช์มาติดตั้ง แต่คือ “การค้นหาให้พบอย่างรวดเร็วและครบถ้วนว่า ในบรรดาเซิร์ฟเวอร์ อุปกรณ์เสมือน (VM) และคอมพิวเตอร์นับร้อยนับพันเครื่องในองค์กร มีเครื่องใดบ้างที่ติดตั้ง PHP และเครื่องไหนยังทำงานอยู่บนเวอร์ชันที่มีช่องโหว่”
IDIN9 ในฐานะผู้เชี่ยวชาญด้านระบบบริหารจัดการสินทรัพย์ไอที ขอนำเสนอโซลูชันการค้นหาและติดตามการแก้ไขช่องโหว่ PHP2Shell แบบอัตโนมัติอย่างแม่นยำด้วย InvGate Asset Management เพื่อให้องค์กรสามารถควบคุมความเสี่ยงได้อย่างทันท่วงที
ปัญหาและโจทย์
การแพร่ระบาดของช่องโหว่ PHP2Shell สร้างแรงกดดันอย่างมหาศาลต่อการบริหารจัดการความมั่นคงปลอดภัยในองค์กร โดยมีรายละเอียดและอุปสรรคสำคัญดังนี้:
รายละเอียดทางเทคนิคของช่องโหว่ PHP2Shell
- เกิดจากข้อบกพร่องในแกนกลางของภาษา PHP (PHP Core) จำนวน 2 รายการ ได้แก่:
- CVE-2026-109618: ปัญหา Memory Corruption ที่ถูกกระตุ้นจากข้อผิดพลาดหน่วยความจำไม่เพียงพอ (Out-of-Memory Errors)
- CVE-2026-109619: ข้อผิดพลาดที่เปิดช่องให้ข้อมูลจากการประมวลผลคำขอก่อนหน้า (Previous Request) ยังคงตกค้างอยู่ในหน่วยความจำและถูกนำกลับมาใช้ซ้ำโดยมิชอบ
- ระดับความรุนแรงวิกฤต: ทั้งสองช่องโหว่ได้รับคะแนนความรุนแรงตามมาตรฐาน CVSS v4.0 สูงถึง 9.2 โดยมีผลกระทบทำให้เกิดการสั่งรันโค้ดอันตรายจากระยะไกล
- ขอบเขตของผลกระทบ: ส่งผลกระทบต่อเว็บเซิร์ฟเวอร์ที่รัน PHP ทุกรูปแบบ ไม่ว่าจะเป็น Apache mod_php, PHP FastCGI Process Manager (PHP-FPM), php-cgi, FrankenPHP หรือ LiteSpeed โดยทางทีมพัฒนา PHP ยืนยันว่ามีความเสี่ยงสูงสุดบนระบบที่ใช้ Apache mod_php ซึ่งพบโค้ดโจมตี (Exploit) ที่ใช้งานได้จริงบนการตั้งค่าเริ่มต้น (Default Settings)
เวอร์ชันที่ได้รับผลกระทบและการแพตช์แก้ไข
PHP ทุกเวอร์ชันที่เก่ากว่าเวอร์ชันแก้ไขได้รับผลกระทบทั้งหมด รวมถึงสายเวอร์ชันเก่าอย่าง 7.x และ 5.x โดยการอัปเดตไปสู่เวอร์ชันแก้ไขเป็นแนวทางเดียวที่แก้ไขช่องโหว่ได้อย่างสมบูรณ์:
| สายเวอร์ชัน PHP (Branch) | เวอร์ชันที่ได้รับการแก้ไข (Patched Version) | ระยะเวลาการสนับสนุนด้านความปลอดภัย |
|---|---|---|
| PHP 8.5 | 8.5.12 | 31 ธันวาคม 2029 |
| PHP 8.4 | 8.4.27 | 31 ธันวาคม 2028 |
| PHP 8.3 | 8.3.36 | 31 ธันวาคม 2027 |
| PHP 8.2 | 8.2.35 | 31 ธันวาคม 2026 (ใกล้สิ้นสุดอายุขัย) |
| PHP 8.1 หรือเก่ากว่า (รวม 7.x, 5.x) | ไม่มีการออกแพตช์ทางการ | สิ้นสุดอายุการสนับสนุนแล้ว (End of Life) |
ความยากลำบากของฝ่ายไอทีในองค์กร
อุปสรรคที่แท้จริงคือ การขาดการมองเห็นสินทรัพย์ซอฟต์แวร์ที่แม่นยำ (Lack of Software Visibility) เนื่องจากในสภาพแวดล้อมระดับองค์กร มีเซิร์ฟเวอร์ติดตั้งกระจายตัวอยู่ทั้งในศูนย์ข้อมูล On-Premise, Private Cloud, Public Cloud รวมถึงคอมพิวเตอร์ที่นักพัฒนาใช้งาน การจะทราบว่าเซิร์ฟเวอร์ใดเปิดใช้งาน PHP และใช้เวอร์ชันใด ต้องใช้เวลาตรวจสอบยาวนาน หากทำด้วยมือหรือพึ่งพาเอกสารบันทึกทั่วไป อาจส่งผลให้เซิร์ฟเวอร์ที่เชื่อมต่อกับอินเทอร์เน็ตสาธารณะ (Internet-Facing Assets) ไม่ได้รับการแก้ไขทันท่วงทีและตกเป็นเป้าหมายการเจาะระบบ
แนวทางการแก้ปัญหา
InvGate Asset Management มอบแนวทางแก้ไขปัญหาที่ทรงประสิทธิภาพ ด้วยการสร้างคลังข้อมูลสินทรัพย์ฮาร์ดแวร์และซอฟต์แวร์แบบรวมศูนย์ ผ่านการติดตั้ง InvGate Agent ที่คอยติดตามเวอร์ชันของโปรแกรมที่ติดตั้งอยู่จริงบนอุปกรณ์ทุกชิ้นอย่างต่อเนื่อง ทำให้องค์กรสามารถวางกระบวนการสืบค้นและติดตามการแก้ไขช่องโหว่ PHP2Shell ได้ใน 3 ขั้นตอนหลัก:
ขั้นตอนที่ 1: คัดกรองอุปกรณ์ที่ติดตั้ง PHP ผ่าน Asset Explorer
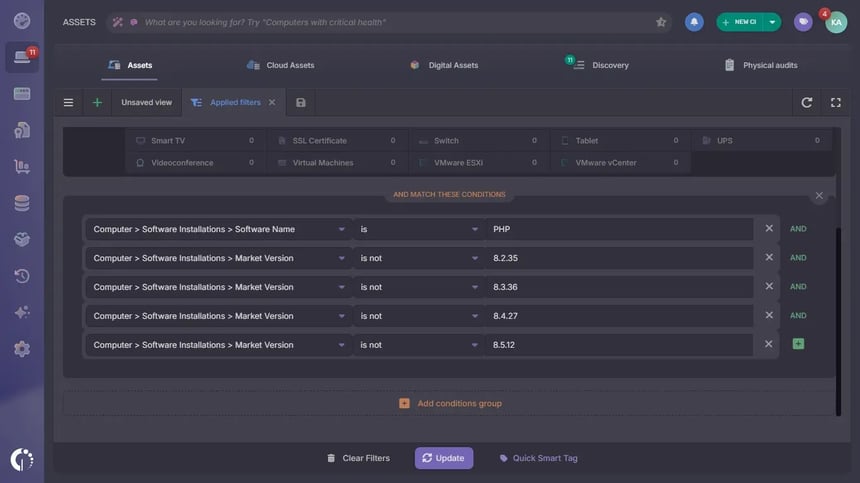
เริ่มต้นสร้างเงื่อนไขตัวกรองในระบบ Asset Explorer เพื่อค้นหาอุปกรณ์ทั้งหมดที่ติดตั้ง PHP แต่ยังไม่ได้อัปเกรดเป็นเวอร์ชันแก้ไข โดยกำหนดเงื่อนไขในกลุ่มเดียวกัน ดังนี้:
- ไปที่เมนู Assets และเปิดหน้าต่างกำหนดตัวกรองสำหรับมุมมองใหม่
- เพิ่มเงื่อนไข: Computer > Software Installations > Software Name เลือกระบุ is > PHP
- เพิ่มเงื่อนไข: Computer > Software Installations > Reported Version เลือกระบุ is not > 8.2.35
- เพิ่มเงื่อนไข Reported Version แบบเดียวกันสำหรับเวอร์ชัน 8.3.36, 8.4.27 และ 8.5.12
- กดปุ่ม Update เพื่อแสดงรายชื่ออุปกรณ์ทั้งหมดที่รัน PHP โดยที่ยังไม่ได้รับการแก้ไขช่องโหว่
ข้อสังเกตทางเทคนิค: ฟิลด์ Reported Version คือเลขเวอร์ชันย่อยที่ติดตั้งจริง (เช่น 8.3.36) ส่วนฟิลด์ Market Version จะบอกสายหลักของเวอร์ชัน (เช่น 8.3) ซึ่งจะนำไปใช้จัดกลุ่มในการแสดงผลบนแดชบอร์ดต่อไป
ขั้นตอนที่ 2: บันทึกตัวกรองเป็น Smart Tag อัตโนมัติ
ระบบ Smart Tag ใน InvGate Asset Management คือกลไกอัจฉริยะที่เปลี่ยนตัวกรองให้กลายเป็นรายการทำงานที่อัปเดตสถานะด้วยตนเองแบบอัตโนมัติ (Self-Maintaining Worklist):
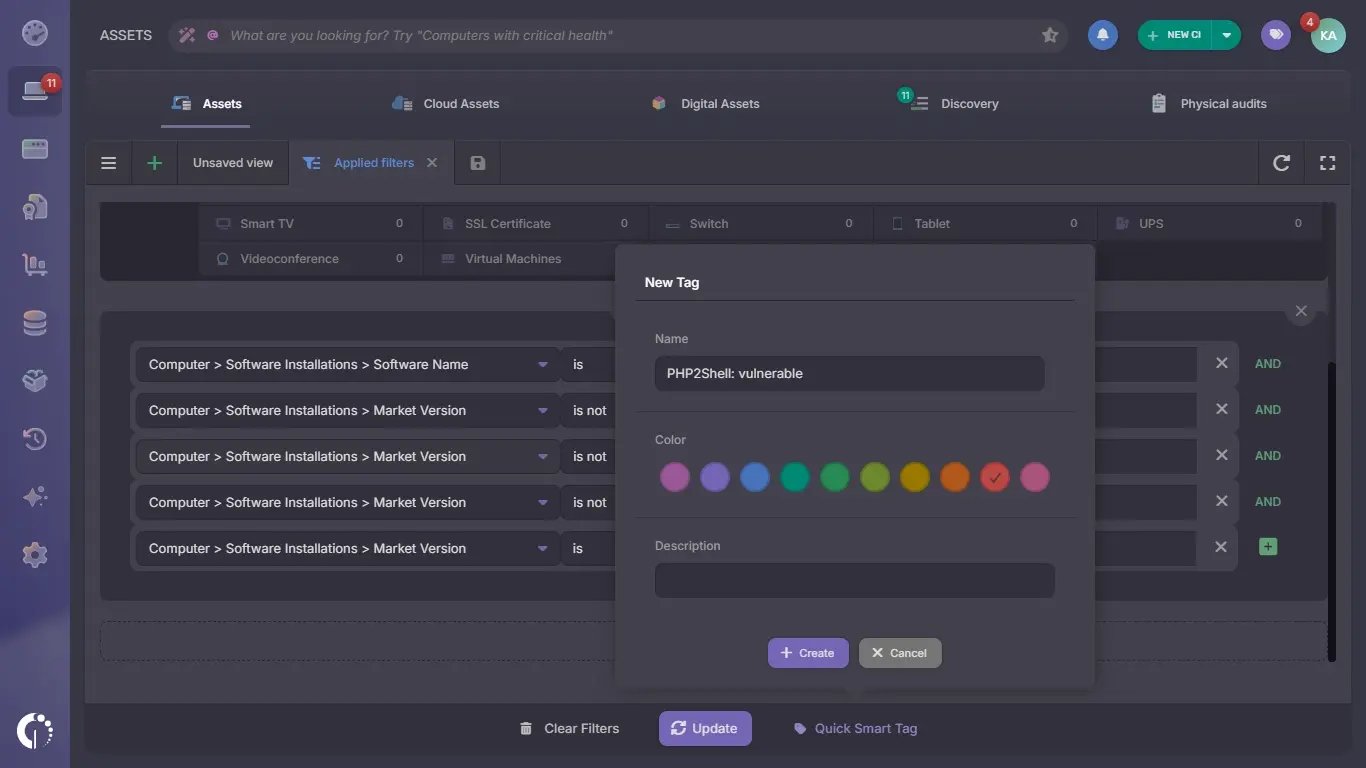
- หลังจากตั้งค่าตัวกรองเรียบร้อย ให้เลือกเมนู Quick Smart Tag
- ตั้งชื่อแท็ก เช่น “PHP2Shell: vulnerable” เลือกสีประจำแท็ก ใส่คำอธิบาย และกดสร้าง
เมื่อสร้างแท็กแล้ว ระบบจะดึงอุปกรณ์ที่ตรงตามเงื่อนไขเข้าสู่แท็กโดยอัตโนมัติ และที่สำคัญที่สุดคือ เมื่อทีมงานไอทีทำการแพตช์เซิร์ฟเวอร์เสร็จสิ้นและตัวแทน Agent รายงานเวอร์ชันใหม่ที่ปลอดภัยกลับเข้ามา อุปกรณ์ชิ้นนั้นจะหลุดออกจากแท็กกลุ่มเสี่ยงนี้ไปโดยอัตโนมัติทันที ทำให้ทีมงานเห็นความคืบหน้าที่แท้จริงตลอดเวลา
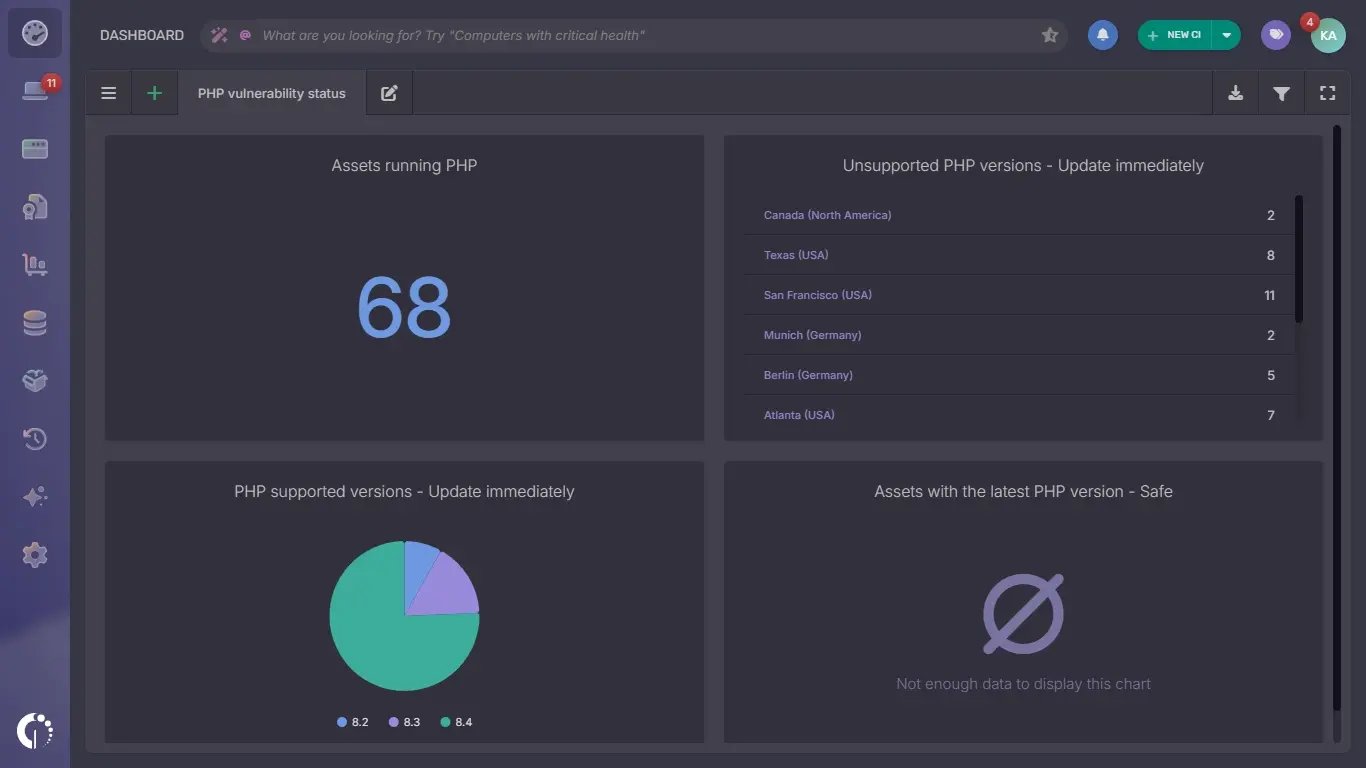
ขั้นตอนที่ 3: ติดตามผลการแพตช์ผ่านแดชบอร์ดบริหาร (Executive Dashboard)
เพื่อการสื่อสารที่ชัดเจนระหว่างทีมปฏิบัติการและผู้บริหารระดับสูง InvGate Asset Management ช่วยให้คุณสร้างแดชบอร์ดติดตามความคืบหน้าแบบเรียลไทม์ได้ในหน้าเดียว:
- แผนภูมิแสดงสัดส่วนเวอร์ชันที่สิ้นสุดอายุ (Unsupported Versions By Location): ช่วยระบุได้ทันทีว่าไซต์งานหรือศูนย์ข้อมูลใดมีความเสี่ยงสูงที่สุด เพื่อจัดสรรทีมงานเข้าดำเนินการก่อน
- แผนภูมิวงกลมแสดงสัดส่วนเวอร์ชันที่รอการแพตช์ (Vulnerable Versions by Branch): แสดงให้เห็นว่าสายเวอร์ชันใด (เช่น 8.2, 8.3) ต้องลงแพตช์มากที่สุด
- แผนภูมิวัดผลความคืบหน้า (Remediation Progress): เมื่อมีการทยอยอัปเดตเครื่อง กราฟแสดงอุปกรณ์กลุ่มเสี่ยงจะลดลงเรื่อย ๆ ขณะที่กราฟอุปกรณ์ที่ปลอดภัย (Patched) จะเพิ่มขึ้น เป็นหลักฐานเชิงประจักษ์ในการรายงานผลต่อคณะกรรมการความปลอดภัยสารสนเทศ
ขอบเขตและศักยภาพบริการ
InvGate Asset Management ช่วยยกระดับการบริหารจัดการความมั่นคงปลอดภัยขององค์กรด้วยขีดความสามารถที่ครอบคลุม:
การตรวจนับคลังซอฟต์แวร์เชิงลึก (Deep Inventory)
ตรวจจับโปรแกรมและคอมโพเนนต์ที่ติดตั้งในเครื่องได้อย่างแม่นยำ พร้อมระบุเลข Build และเวอร์ชันรายงานจริง ไม่ว่าจะเป็นระบบปฏิบัติการ Windows, Linux หรือ macOS
การบูรณาการระบบ Patch Management
เชื่อมโยงรายชื่ออุปกรณ์กลุ่มเสี่ยงเข้ากับกระบวนการลงแพตช์ขององค์กร เพื่อกำหนดผู้รับผิดชอบงาน (Owner) และกรอบเวลาในการปิดช่องโหว่ (SLA) ได้อย่างเป็นระบบ
ตารางเปรียบเทียบแนวทางการรับมือช่องโหว่ระดับองค์กร
| มิติการดำเนินงาน | การตรวจสอบด้วยตนเอง (Manual/Excel) | เครื่องมือสแกนเครือข่ายทั่วไป (Network Scanner) | InvGate Asset Management (Agent-Based) |
|---|---|---|---|
| ความรวดเร็วในการค้นหา | ช้ามาก (ใช้เวลาหลายวันหรือสัปดาห์) | ปานกลาง (ต้องรอยิงสแกนรอบเครือข่าย) | ทันที (คลิกตัวกรองเสร็จในไม่กี่วินาที) |
| ความแม่นยำของเวอร์ชัน | ต่ำ (มักมีข้อมูลตกหล่นหรือไม่อัปเดต) | ปานกลาง (ตรวจได้เฉพาะพอร์ตที่เปิดบริการ) | แม่นยำ 100% ตรวจจากไฟล์ติดตั้งจริงในระบบ |
| การติดตามสถานะการแพตช์ | ต้องสอบถามและบันทึกเองด้วยมือ | ต้องสั่งรันสแกนซ้ำทั้งเครือข่าย | อัปเดตอัตโนมัติแบบเรียลไทม์ผ่าน Smart Tags |
| การรายงานผลต่อผู้บริหาร | ต้องจัดทำสไลด์และกราฟด้วยตนเอง | รายงานเชิงเทคนิคหนาแน่น เข้าใจยาก | แดชบอร์ดสรุปผลภาพรวมแบบ Executive Summary |
ผลลัพธ์และประโยชน์
- ลดเวลาเฉลี่ยในการระบุความเสี่ยง (MTTD): เปลี่ยนจากการค้นหาที่กินเวลาหลายวันให้เหลือเพียงไม่กี่นาที ทำให้ทีมความปลอดภัยสามารถกำหนดเป้าหมายการลงแพตช์บนเซิร์ฟเวอร์ด่านหน้า (Internet-Facing) ได้ทันที
- ขจัดปัญหาช่องโหว่ตกสำรวจ (Eliminate Blind Spots): ครอบคลุมเครื่องเซิร์ฟเวอร์ทั้งในห้องเซิร์ฟเวอร์, สาขาย่อย, ไพรเวทคลาวด์ และสภาพแวดล้อมการพัฒนาของทีมโปรแกรมเมอร์
- สร้างความโปร่งใสในกระบวนการทำงาน: ฝ่ายบริหารสามารถเปิดดูแดชบอร์ดเพื่อทราบความคืบหน้าในการอัปเดตระบบของทีมไอทีได้ตลอด 24 ชั่วโมง โดยไม่ต้องรอเอกสารสรุปประจำสัปดาห์
- พร้อมรับมือกับช่องโหว่ใหม่ในอนาคต: กลไกการใช้ Asset Explorer ร่วมกับ Smart Tags สามารถนำไปปรับใช้รับมือกับช่องโหว่วิกฤตของซอฟต์แวร์อื่น ๆ (เช่น OpenSSL, Apache, Log4j) ได้ในทันทีที่มีข่าวสารแจ้งเตือน
กรณีศึกษาและความสำเร็จ
องค์กรธุรกิจพาณิชย์อิเล็กทรอนิกส์: การรับมือช่องโหว่ในระดับโครงสร้าง 500+ โหนด
องค์กรธุรกิจพาณิชย์อิเล็กทรอนิกส์ขนาดใหญ่ที่มีระบบเว็บเซิร์ฟเวอร์ทั้งส่วนหน้าร้าน (Storefront), ระบบเชื่อมโยงหลังบ้าน (API Gateway) และสภาพแวดล้อมทดสอบซอฟต์แวร์กระจายตัวอยู่บนคลาวด์และศูนย์ข้อมูลภายในประเทศมากกว่า 500 โหนด เผชิญกับความท้าทายในการค้นหาเซิร์ฟเวอร์ที่ทำงานด้วย PHP หลังจากมีการประกาศช่องโหว่ PHP2Shell
แนวทางแก้ไขและผลลัพธ์: ทีมงานได้ประยุกต์ใช้แพลตฟอร์ม InvGate Asset Management ในการคัดกรองเวอร์ชันของ PHP ทั่วทั้งระบบ พบว่ามีเซิร์ฟเวอร์จำนวน 38 โหนดที่ยังทำงานอยู่บน PHP เวอร์ชันที่มีช่องโหว่ โดยมี 12 โหนดเป็นเซิร์ฟเวอร์เชื่อมต่อกับภายนอก ทีมรักษาความปลอดภัยสามารถสร้าง Smart Tag ส่งมอบรายชื่อเครื่องให้ทีมปฏิบัติการเข้าลงแพตช์เสร็จสิ้นภายใน 4 ชั่วโมง และตรวจสอบความสำเร็จผ่านแดชบอร์ดได้ครบถ้วน 100% ภายใน 24 ชั่วโมงแรก ป้องกันความเสี่ยงจากการถูกเจาะระบบได้อย่างสมบูรณ์
จุดเด่นของเรา
- ตัวแทนจำหน่ายและผู้เชี่ยวชาญ InvGate อย่างเป็นทางการ: บริษัท ไอดินนายด์ จำกัด เป็นพันธมิตรผู้ให้บริการที่ได้รับการรับรองความเชี่ยวชาญในผลิตภัณฑ์ InvGate มีประสบการณ์ในการวางระบบบริหารจัดการสินทรัพย์ไอที (ITAM) และการจัดการบริการไอที (ITSM) ให้แก่องค์กรชั้นนำ
- บริการให้คำปรึกษาและออกแบบสถาปัตยกรรมแบบครบวงจร: เราพร้อมช่วยองค์กรวางโครงสร้างการติดตั้ง Agent, การตั้งค่าตัวกรองความเสี่ยงตามมาตรฐานสากล, การกำหนด Smart Tags และการออกแบบแดชบอร์ดเฉพาะทางที่ตอบโจทย์โครงสร้างธุรกิจของคุณ
- การสนับสนุนทางเทคนิคโดยวิศวกรผู้เชี่ยวชาญในประเทศ: มั่นใจได้ด้วยทีมงานผู้เชี่ยวชาญคนไทยที่พร้อมดูแล ให้คำปรึกษา และแก้ไขปัญหาทางเทคนิคได้อย่างรวดเร็วและตรงไปตรงมา
คำถามที่พบบ่อยเกี่ยวกับช่องโหว่ PHP2Shell (FAQ)
1. ผู้ดูแลระบบสามารถตรวจสอบเวอร์ชันของ PHP บนเซิร์ฟเวอร์ได้อย่างไร?
สามารถตรวจสอบได้หลายวิธีตามสภาพแวดล้อมระบบ:
- ผ่าน Terminal / Command Line: รันคำสั่ง
php -vเพื่อดูเวอร์ชันและอินเทอร์เฟซของ PHP ในระดับ Command Line Interface (CLI) - ผ่าน Web Server: เนื่องจากเว็บเซิร์ฟเวอร์อาจใช้ PHP Build คนละชุดกับ CLI สามารถสร้างไฟล์ทดสอบที่มีฟังก์ชัน
phpversion()หรือphpinfo()เพื่อเรียกดูผ่านเบราว์เซอร์ (และควรลบไฟล์ออกทันทีหลังตรวจสอบเสร็จ) - ผ่าน InvGate Asset Management: ฟิลด์ Reported Version จะแสดงเลขเวอร์ชันที่ติดตั้งอยู่จริงของทุกคอมพิวเตอร์และเซิร์ฟเวอร์ที่ติดตั้ง InvGate Agent โดยอัตโนมัติ ช่วยลดความยุ่งยากในการล็อกอินเข้าเซิร์ฟเวอร์ทีละเครื่อง
2. ทำไมเซิร์ฟเวอร์ Linux ที่ลงแพตช์แล้วยังคงแสดงเลขเวอร์ชัน PHP เดิม?
ผู้จัดจำหน่ายระบบปฏิบัติการ Linux (Linux Distributions) ส่วนใหญ่มักใช้วิธีนำแพตช์ความปลอดภัยมารวมเข้ากับเวอร์ชันเดิมที่จัดส่งมากับระบบ (Backporting) โดยยังคงเลขเวอร์ชันหลักเดิมไว้ ตัวอย่างเช่น บนระบบปฏิบัติการ Ubuntu 24.04 LTS แพ็กเกจที่ได้รับการแก้ไขจะมีเลขแพ็กเกจเป็น 8.3.6-0ubuntu0.24.04.13 ดังนั้นผู้ดูแลระบบควรตรวจสอบเลขเวอร์ชันแพ็กเกจของระบบปฏิบัติการเทียบกับประกาศความปลอดภัยทางการ เช่น Ubuntu Security Notice (USN-8948-1)
3. เว็บไซต์ที่ทำงานบน WordPress ได้รับผลกระทบจากช่องโหว่ PHP2Shell หรือไม่?
ได้รับผลกระทบโดยตรง เนื่องจากแกนกลางของ WordPress ทำงานอยู่บนภาษา PHP หากเซิร์ฟเวอร์หรือโฮสติ้งที่ใช้รันเว็บไซต์ใช้ PHP เวอร์ชันที่มีช่องโหว่ เว็บไซต์จะตกอยู่ในความเสี่ยงทันที การแก้ไขปัญหาจะต้องดำเนินการในระดับเซิร์ฟเวอร์ (Server-Level Update) โดยการอัปเกรด PHP บนเว็บโฮสต์หรือเซิร์ฟเวอร์ที่เกี่ยวข้อง เนื่องจากการอัปเดตแกนกลางของ WordPress เองจะไม่มีผลต่อการเปลี่ยนเวอร์ชันของ PHP บนเครื่อง
4. หากยังไม่สามารถอัปเกรดเวอร์ชัน PHP ได้ทันที มีมาตรการชั่วคราวเพื่อลดความเสี่ยงหรือไม่?
แม้ว่าชุมชนผู้พัฒนา PHP จะมีการระบุแนวทางปรับแต่งค่าคอนฟิกชั่วคราว เช่น การจำกัดขนาดหน่วยความจำ (memory_limit) หรือการปิดการรับอัปโหลดไฟล์ แต่มีการยืนยันอย่างชัดเจนว่า มาตรการเหล่านี้ไม่สามารถทำให้ระบบปลอดภัยได้อย่างสมบูรณ์ ในระหว่างที่รอการอัปเกรด องค์กรควรจำกัดการเข้าถึงจากเครือข่ายอินเทอร์เน็ตสาธารณะ (Isolate from public internet) และเร่งรัดการลงแพตช์ผ่านกระบวนการ Patch Management ให้เร็วที่สุด
5. InvGate Asset Management ช่วยเตรียมความพร้อมรับมือช่องโหว่ใหม่ในอนาคตได้อย่างไร?
ด้วยสถาปัตยกรรม Agent-Based ของ InvGate ที่เก็บข้อมูลระดับ Software Components, Libraries และ Executables แบบละเอียด องค์กรสามารถนำโมเดลการใช้ตัวกรอง Asset Explorer และ Smart Tags ไปปรับใช้เพื่อค้นหาและติดตามซอฟต์แวร์อื่น ๆ ที่พบช่องโหว่วิกฤตในอนาคต (เช่น Apache, Nginx, OpenSSL, Log4j หรือฐานข้อมูล) ได้ในทันทีที่มีข่าวประกาศ ช่วยลดเวลาในการตอบสนองต่อภัยคุกคาม (Time to Remediate) ได้อย่างมีนัยสำคัญ
หากองค์กรของคุณต้องการเสริมสร้างเกราะป้องกันด้านความมั่นคงปลอดภัย เพิ่มขีดความสามารถในการมองเห็นสินทรัพย์ซอฟต์แวร์ทั้งหมดในระบบ หรือสนใจทดลองใช้งานโซลูชัน InvGate Asset Management สามารถส่งข้อความหรือติดต่อปรึกษาทีมงานผู้เชี่ยวชาญของเราได้ผ่านทางหน้าติดต่อเรา (Contact Us) ได้ตลอดเวลา